


La souveraineté numérique s’impose en 2026 comme un sujet de sécurité économique pour les entreprises françaises. Dans un entretien signalé par La Tribune, l’idée d’un passage d’une menace individuelle à un risque généralisé de kill switch résume une inquiétude désormais partagée dans les directions informatiques, les comités d’audit et les services juridiques. Le terme désigne la possibilité de désactiver à distance un logiciel, un accès cloud, une licence ou une infrastructure indispensable à l’activité.
La Tribune alerte sur un kill switch devenu systémique
La formule citée par La Tribune, « Nous sommes passés d’une menace individuelle à un risque généralisé de kill switch », traduit un changement d’échelle. Le risque ne concerne plus seulement un poste compromis, un compte utilisateur bloqué ou un serveur isolé. Il touche des chaînes entières de services numériques, souvent reliées à des fournisseurs externes, à des contrats internationaux et à des plateformes placées hors du contrôle direct des entreprises clientes.
Le kill switch n’est pas forcément un bouton rouge actionné dans une salle de crise. Dans la pratique, il peut prendre la forme d’une licence désactivée, d’une API coupée, d’une authentification suspendue ou d’un environnement cloud rendu inaccessible. Pour une entreprise, l’effet peut être immédiat: impossibilité de facturer, d’expédier, de communiquer avec les clients ou d’accéder aux données de production.
Cette menace devient plus sensible avec la généralisation des logiciels en abonnement. Les services de messagerie, de gestion commerciale, de relation client, de cybersécurité ou de bureautique reposent souvent sur des connexions continues à des serveurs distants. Une rupture contractuelle, une décision de conformité, une sanction internationale ou une erreur de gestion de compte peut produire une interruption comparable à une attaque informatique, même sans intrusion malveillante.
Le sujet dépasse donc la technique. Il relève de la souveraineté numérique, de la maîtrise juridique des contrats et de la capacité à maintenir l’activité en cas de coupure. Les directions générales demandent désormais des scénarios concrets: combien d’heures l’entreprise peut-elle fonctionner sans son fournisseur principal, quelles données restent accessibles localement, quel service peut être basculé vers une solution de secours, et à quel coût opérationnel.
ANSSI et NIS2 imposent une cartographie des dépendances
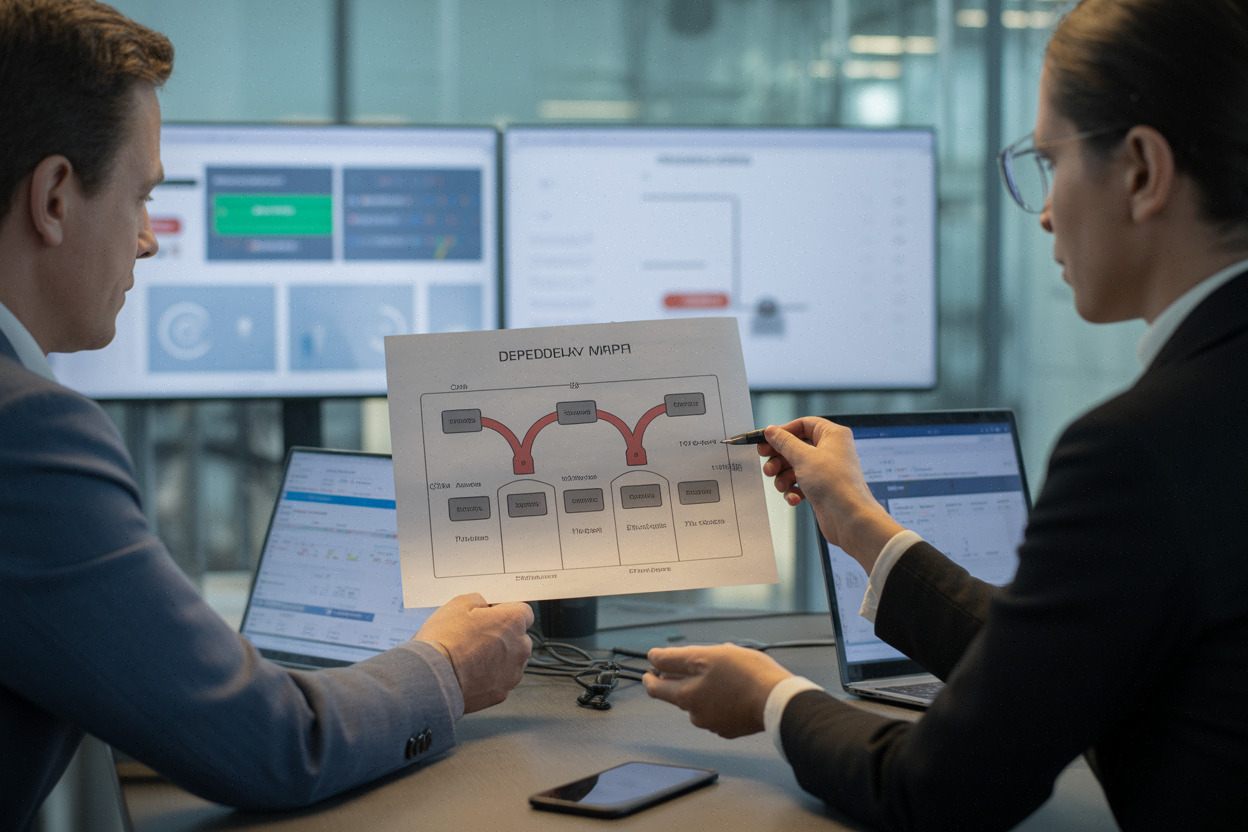
L’ANSSI insiste depuis longtemps sur la nécessité d’identifier les actifs critiques, mais la notion de kill switch donne une dimension plus opérationnelle à cet exercice. Les entreprises ne doivent plus seulement recenser leurs serveurs et leurs applications. Elles doivent connaître les dépendances invisibles: fournisseurs d’identité, outils de supervision, certificats, connecteurs de paiement, plateformes de sauvegarde, services d’intelligence artificielle et modules logiciels intégrés dans des produits tiers.
La directive NIS2 renforce cette pression sur de nombreux secteurs, avec des exigences accrues en matière de gestion des risques, de gouvernance et de notification d’incident. Les directions informatiques doivent documenter les points de défaillance possibles et présenter des plans de continuité crédibles. Dans les secteurs financiers, le règlement DORA pousse la même logique, en imposant une attention particulière aux prestataires technologiques critiques.
La difficulté tient au caractère mouvant des systèmes d’information. Une application métier peut dépendre d’un hébergeur, lui-même lié à un fournisseur d’infrastructure, à un prestataire de chiffrement, à un service de journalisation et à une solution d’authentification. La cartographie doit donc être mise à jour régulièrement, sous peine de devenir théorique. Dans les grands groupes, ce travail mobilise les équipes cyber, achats, conformité et métiers.
Les contrats deviennent un élément central de la cartographie des dépendances. Les clauses de réversibilité, les délais de préavis, les conditions de suspension de service et la localisation des données doivent être relus avec attention. Plusieurs responsables informatiques privilégient désormais des tests de sortie, afin de vérifier si les sauvegardes sont exploitables, si les formats de données sont ouverts et si une équipe interne peut reprendre un service en mode dégradé pendant plusieurs jours.
Microsoft, AWS et Google concentrent les usages critiques
La concentration du marché explique une partie de l’inquiétude. Microsoft, AWS et Google occupent une place majeure dans les environnements de travail, l’hébergement applicatif, la messagerie, les outils collaboratifs, l’analyse de données et l’intelligence artificielle. Cette domination apporte des gains réels en performance, sécurité et disponibilité, mais elle crée aussi des dépendances difficiles à réduire lorsque toute l’organisation a été structurée autour de ces services.
Le risque ne vient pas seulement de la nationalité des acteurs. Il tient à la combinaison entre concentration technique, droit applicable, dépendance contractuelle et complexité des migrations. Une entreprise qui utilise une même plateforme pour ses courriels, ses fichiers, ses réunions, ses identités numériques et ses outils de sécurité expose une partie importante de son fonctionnement à une seule chaîne de décision. Une suspension de compte administrateur peut alors produire des effets disproportionnés.
Les fournisseurs américains disposent de moyens industriels très supérieurs à ceux de nombreux acteurs européens. Cette réalité rend les arbitrages délicats. Sortir totalement de ces écosystèmes peut entraîner des coûts élevés, une baisse temporaire de productivité et un besoin de formation important. Les PME, en particulier, n’ont pas toujours les équipes capables de gérer des architectures hybrides complexes ou de maintenir des alternatives souveraines en interne.
Les entreprises les plus avancées cherchent donc à réduire les points de dépendance extrême plutôt qu’à supprimer toute relation avec les grands fournisseurs. Elles séparent les usages critiques, multiplient les sauvegardes indépendantes, diversifient les solutions d’identité et documentent les procédures de reprise. Cette approche pragmatique permet de conserver les avantages des plateformes mondiales tout en limitant le risque d’arrêt brutal d’un service essentiel.
SecNumCloud et cloud de confiance gagnent du terrain
Le référentiel SecNumCloud, porté par l’ANSSI, occupe une place croissante dans les appels d’offres publics et dans certains secteurs privés sensibles. Il vise à encadrer les garanties techniques, organisationnelles et juridiques attendues d’un fournisseur cloud. Pour les administrations, les opérateurs essentiels et les entreprises manipulant des données stratégiques, ce label constitue un repère dans un marché où les promesses commerciales sont parfois difficiles à comparer.
Le cloud de confiance répond à une demande simple: conserver les bénéfices du cloud tout en limitant l’exposition aux décisions extraterritoriales, aux dépendances opaques et aux interruptions non maîtrisées. Cette orientation ne règle pas tous les problèmes. Les logiciels, les composants matériels, les bibliothèques open source et les chaînes de support restent souvent internationaux. Néanmoins, elle donne aux acheteurs un cadre plus clair pour hiérarchiser les risques.
Les responsables métiers demandent surtout des solutions qui fonctionnent sans rupture brutale pour les utilisateurs. La bascule vers des environnements qualifiés doit donc être progressive. Les données sensibles sont souvent les premières concernées: dossiers de santé, informations industrielles, documents juridiques, secrets commerciaux, données de recherche ou identités numériques. Les usages moins critiques peuvent rester hébergés chez des fournisseurs mondiaux, avec des garanties contractuelles renforcées.
La réversibilité devient le critère opérationnel le plus concret. Une entreprise souveraine numériquement n’est pas forcément une entreprise qui n’utilise que des solutions nationales. C’est une organisation capable de comprendre ses dépendances, de récupérer ses données, de redémarrer ses services essentiels et de négocier avec ses fournisseurs sans être captive. En 2026, cette capacité se mesure moins dans les discours que dans les exercices de crise, les budgets de migration et les preuves techniques produites lors des audits.
À retenir
- Le risque de kill switch concerne désormais des chaînes numériques entières.
- Les entreprises doivent cartographier leurs dépendances techniques et contractuelles.
- Les grands fournisseurs cloud concentrent des usages critiques difficiles à déplacer.
- SecNumCloud et la réversibilité deviennent des critères majeurs d’achat.


